
IA souveraine en entreprise : par où commencer, et jusqu'où aller
Une méthode pour décider du niveau de souveraineté de vos usages d'IA : les trois dimensions du sujet, une grille par niveau de données, quatre options comparées, les clauses de contrat à exiger et une liste de contrôle.
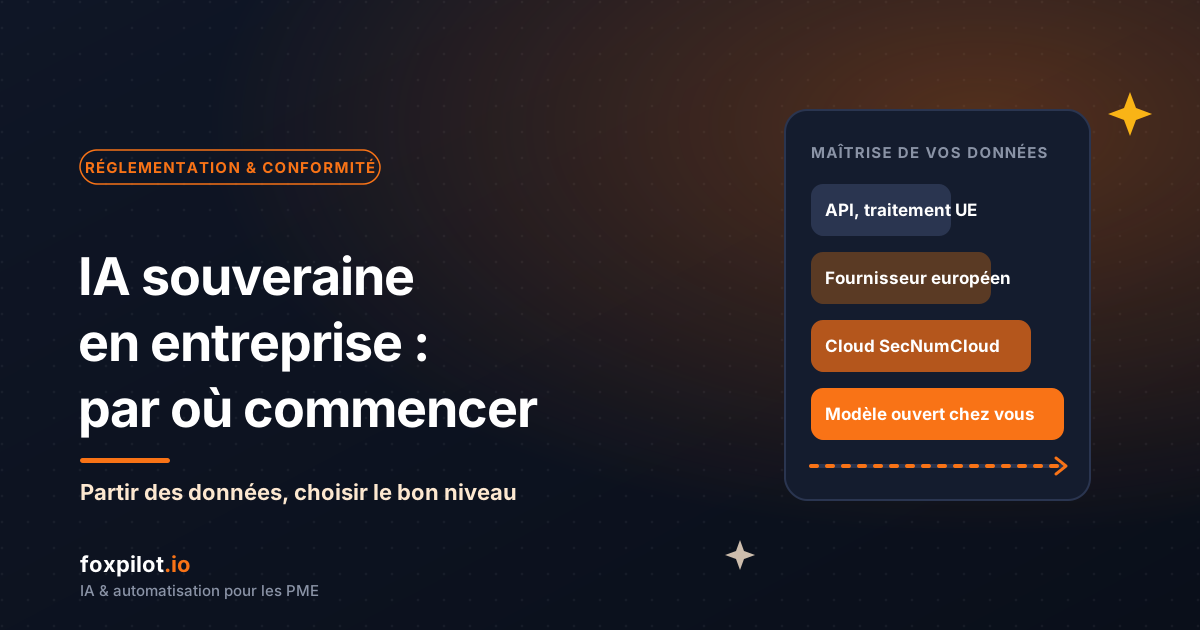
En résumé : une IA souveraine n’est pas un produit qu’on achète, c’est un niveau de maîtrise qu’on choisit pour chaque type de données. Il se joue sur trois plans : juridique (quel droit peut atteindre vos données), technique (où elles sont traitées, par qui, avec quelles clés) et stratégique (pouvez-vous changer de fournisseur). La méthode tient en quatre temps : classer vos données, faire correspondre à chaque niveau une exigence de souveraineté, choisir parmi quatre options, de l’API d’un fournisseur américain avec traitement en Europe jusqu’au modèle ouvert hébergé chez vous, puis écrire les clauses qui rendent ce choix vérifiable.
Déclaration d’intérêt. Foxpilot conçoit et intègre des assistants d’IA, y compris hébergés en Europe ou sur site. Foxpilot n’est pas hébergeur. Ce guide ne recommande aucun fournisseur nommément ; les textes cités ont été relus le 21 novembre 2026. Ce n’est ni un avis juridique ni une garantie de conformité.
Ce guide donne une méthode. Pour le détail du choix des modèles, chinois, américains ou européens, voyez notre grille de décision sur les modèles à poids ouverts. Pour le contexte de juin 2026, notre point d’actualité sur la souveraineté de l’IA.
Ce que « souveraine » recouvre vraiment
Le mot sert à vendre des offres très différentes. Il recouvre trois questions distinctes, qu’il faut poser une par une.
La dimension juridique : quel droit peut atteindre vos données ?
Le droit extraterritorial américain. Le CLOUD Act, adopté le 23 mars 2018, a inséré dans le code fédéral américain l’article 2713 du titre 18 : un fournisseur de services de communication ou de calcul à distance doit, sur demande légale d’une autorité américaine, respecter ses obligations de conservation et de communication pour les données qu’il détient ou contrôle, qu’elles soient situées aux États-Unis ou à l’extérieur. L’ANSSI décrit, sans nommer de texte, dans ses recommandations sur l’hébergement en cloud, des lois extraterritoriales : les hébergeurs qui y sont soumis doivent transmettre les données de leurs clients à leurs autorités, sans que ces clients disposent d’un recours ni même soient informés.
La surveillance au titre de la section 702 du FISA. C’est l’un des textes que la Cour de justice a examinés dans l’arrêt Schrems II, selon la CNIL. D’après le Congressional Research Service, la section 702 a été abrogée le 12 juin 2026 : la loi du 30 avril 2026 (Public Law 119-87) en avait repoussé l’échéance à cette date, et le Congrès n’avait pas voté de prorogation. Les autorisations judiciaires déjà délivrées restent en vigueur jusqu’à leur terme, au plus un an après leur délivrance : une autorisation de mars 2026 courrait jusqu’en mars 2027 au plus tard. Au 21 novembre 2026, nous n’avons trouvé aucun texte de réautorisation adopté. Le statut peut changer à tout moment : vérifiez-le avant de vous appuyer dessus.
Les transferts de données personnelles. Le RGPD encadre la sortie de données personnelles hors de l’Union. Vers les États-Unis, la Commission européenne a adopté le 10 juillet 2023 une décision d’adéquation, le cadre de protection des données UE-États-Unis. Selon la CNIL, il permet les transferts vers les organisations américaines certifiées sans garanties supplémentaires ; vers une organisation non certifiée, il faut des garanties de l’article 46 du RGPD. Le Tribunal de l’Union européenne a rejeté le 3 septembre 2025 un recours en annulation de cette décision (affaire T-553/23). Un pourvoi a été formé le 31 octobre 2025 devant la Cour de justice (affaire C-703/25 P). Au 21 novembre 2026, la fiche de la Cour le donne pendant, avec une seule ordonnance du 4 juin 2026 : nous n’avons trouvé ni arrêt ni date d’audience publiés. La décision d’adéquation reste applicable tant qu’elle n’est pas annulée.
Retenez la distinction : le cadre de protection des données règle des transferts, le CLOUD Act règle une juridiction. Un fournisseur certifié et un traitement en Europe n’effacent pas le second.
La dimension technique : où, par qui, avec quelles clés ?
Quatre questions concrètes, à poser pour chaque outil :
- Localisation. Où sont stockées les données, où tourne le modèle au moment de la requête, où vont les journaux, les sauvegardes et les tickets de support ?
- Opérateur. Qui administre l’infrastructure, depuis quel pays, et sous quelle nationalité juridique ?
- Chiffrement et clés. Qui détient les clés ? Si c’est le fournisseur, il reste techniquement en mesure de lire les données. Pour qu’un modèle traite une requête, elle doit de toute façon être déchiffrée là où il tourne.
- Qualification. L’offre est-elle qualifiée par l’ANSSI au titre du référentiel SecNumCloud ? Pour l’ANSSI, ce visa de sécurité permet d’identifier des offres qui visent à protéger les données sensibles face à la menace cybercriminelle et à l’application de lois extraterritoriales. Il ne sécurise pas pour autant vos propres services : leur configuration reste à votre charge.
La dimension stratégique : pouvez-vous partir ?
La souveraineté, c’est aussi garder le choix. L’ANSSI recommande de prévoir une clause de réversibilité pour limiter la dépendance à une seule offre, à ses évolutions fonctionnelles et de sécurité. Les modèles à poids ouverts ajoutent un levier : les poids téléchargés restent utilisables selon leur licence, même si l’éditeur cesse de publier. Et l’ANSSI recommande, pour tout système d’IA, de prévoir un mode dégradé des services métier sans IA (recommandation R15).
Partir des données, pas de l’outil
La première question n’est pas « quel modèle ? », mais « quelles données ? ». Reprenez la classification de notre modèle de charte IA d’entreprise : Public, Interne, Confidentiel, Secret. À chaque niveau correspond un niveau de souveraineté.
| Niveau de données | Exemples | Souveraineté nécessaire (notre grille) |
|---|---|---|
| Public | Pages de votre site, communiqués, documentation publiée | Tout outil autorisé par la charte, avec un compte professionnel |
| Interne | Notes d’organisation, procédures sans enjeu de secret | Offre professionnelle sous contrat, sans réutilisation des données, de préférence avec traitement dans l’Union |
| Confidentiel | Offres commerciales, contrats, données financières non publiées, code source, données personnelles de clients | Traitement dans l’Union, clauses de l’article 28 du RGPD, et, selon votre analyse de risques, fournisseur non soumis à une loi extraterritoriale ; jamais un outil d’IA générative grand public |
| Secret | Secrets d’affaires, données soumises à une obligation de confidentialité, données sensibles d’un opérateur d’importance vitale | Modèle hébergé dans votre périmètre, ou offre qualifiée SecNumCloud ; jamais un outil d’IA générative grand public en ligne |
Deux repères officiels encadrent cette grille. L’ANSSI proscrit l’envoi de données sensibles à des outils d’IA générative sur Internet, et cite notamment les données personnelles, les données contractuelles, juridiques ou financières, et les secrets informatiques comme les mots de passe ou les clés d’API (recommandation R34). Et en cloud public, elle recommande de privilégier une offre SecNumCloud lorsque les données traitées sont sensibles, que l’impact du système sur le métier est critique ou que ses utilisateurs ne sont pas de confiance (recommandation R14). Le reste de la grille est le nôtre : adaptez-le à votre analyse de risques.
Les quatre options, du plus simple au plus contraint
| Option | Où sont traitées les données | Droit qui peut atteindre le fournisseur | Coût | Performance | Effort d’exploitation |
|---|---|---|---|---|---|
| API d’un fournisseur américain, traitement dans l’UE | Dans l’Union, selon l’offre et ses exclusions | Droit de l’Union, et droit américain, CLOUD Act compris | Paiement à l’usage, sans infrastructure | Modèles de pointe | Faible |
| Fournisseur européen | Dans l’Union | Droit de l’Union, si le fournisseur et ses sous-traitants n’ont pas d’attache extraterritoriale | Paiement à l’usage ou abonnement | Écart possible sur les tâches les plus exigeantes | Faible |
| Cloud qualifié SecNumCloud | Chez un opérateur dont l’offre est qualifiée, selon les exigences du référentiel | Protection visée par la qualification face aux lois extraterritoriales | À comparer sur devis | Celle du modèle que vous y déployez | Moyen à élevé |
| Modèle ouvert auto-hébergé | Dans votre périmètre | Aucun via l’éditeur ; celui de votre hébergeur | Investissement en serveurs et en compétences | Inférieure aux modèles de pointe sur les tâches complexes, à mesurer sur vos cas | Élevé |
Coûts et performances : ordres de grandeur qualitatifs, notre lecture. Seul un banc d’essai sur vos propres cas tranche.
API d’un fournisseur américain avec traitement dans l’Union. À notre appréciation, c’est l’option la plus simple, et celle qui donne accès aux modèles les plus avancés. Elle réduit les transferts, pas la juridiction. Lisez l’engagement de près : périmètre, calendrier et exclusions changent d’un fournisseur à l’autre, comme le montre notre article sur Claude dans Copilot et l’EU Data Boundary.
Fournisseur européen. La juridiction se rapproche, à condition de vérifier toute la chaîne : où tourne le modèle, sur quelle infrastructure, avec quels sous-traitants ultérieurs. Un fournisseur européen qui s’appuie sur un cloud américain réintroduit la question qu’il devait régler.
Cloud qualifié SecNumCloud. Le référentiel SecNumCloud, élaboré par l’ANSSI, existe en version 3.2. Depuis l’arrêté du 12 août 2026, il sert de référentiel d’exigences pour les prestataires qui traitent les données d’une sensibilité particulière des administrations de l’État, en application de l’article 31 de la loi SREN et du décret du 14 avril 2026. Ces textes visent l’État, ses opérateurs et certains groupements d’intérêt public, pas les entreprises privées. Pour une entreprise, ils donnent un repère, pas une obligation. Ne vous fiez qu’à la liste des offres qualifiées publiée par l’ANSSI : une qualification porte sur une offre précise, pour une durée donnée.
Modèle ouvert auto-hébergé. C’est l’option la plus maîtrisée : aucune requête ne quitte votre périmètre. C’est aussi la plus exigeante : serveurs adaptés, mises à jour, supervision, tests de sécurité et lecture de la licence. L’ANSSI recommande de cloisonner les phases du système d’IA et d’héberger le système dans des environnements de confiance cohérents avec les besoins de sécurité (recommandations R11 et R12).
La plupart des entreprises combinent plusieurs options : une passerelle oriente chaque usage vers l’option qui correspond au niveau de ses données.
Les clauses de contrat à exiger
Un choix de souveraineté ne vaut que s’il est écrit et vérifiable. Pour un fournisseur qui traite des données personnelles pour votre compte, l’article 28 du RGPD fixe déjà une partie du contenu du contrat.
| Clause | Ce qu’elle doit dire | Appui |
|---|---|---|
| Localisation | Lieux de stockage, de traitement des requêtes, des journaux, des sauvegardes et du support, et engagement de ne transférer hors de l’Union que sur instruction documentée | RGPD, article 28, paragraphe 3, point a) |
| Sous-traitants ultérieurs | Liste nominative, autorisation écrite préalable, information sur tout changement et droit d’objection | Notre recommandation, qui prolonge l’article 28 du RGPD, paragraphes 2 et 4 : autorisation écrite, spécifique ou générale, avec droit d’objection dans le second cas |
| Réutilisation des données | Aucune réutilisation des requêtes, des documents ni des réponses pour entraîner ou améliorer les modèles, sans votre accord écrit | Notre charte, article 2.3 ; CNIL |
| Réversibilité | Restitution des données dans un format exploitable, suppression des copies en fin de contrat, assistance à la migration et délai | Restitution et suppression : RGPD, article 28, paragraphe 3, point g). Assistance à la migration : ANSSI et notre recommandation |
| Audit | Informations nécessaires pour démontrer le respect des obligations, audits et inspections par vous ou un auditeur mandaté | RGPD, article 28, paragraphe 3, point h) |
| Demandes d’autorités | Notification de toute demande d’accès d’une autorité, dans la mesure où la loi le permet, contestation des demandes disproportionnées et communication du strict nécessaire | Notre recommandation, au vu de l’analyse de l’ANSSI sur les lois extraterritoriales |
La dernière clause a une limite qu’il faut connaître : l’ANSSI rappelle que ces lois peuvent imposer une transmission sans information du client. La clause ne protège donc que ce que la loi du fournisseur permet. Pour vos données de niveau « Secret », c’est la raison de choisir une option où cette loi ne s’applique pas.
L’AI Act : la souveraineté ne change pas vos obligations
Où que tourne le modèle, l’entreprise qui utilise un système d’IA sous sa propre autorité est déployeur au sens de l’article 3 de l’AI Act. Ses obligations ne dépendent pas de l’hébergement :
- Maîtrise de l’IA (article 4) : obligation en application depuis le 2 février 2025 ; dans sa version assouplie de mi-2026, elle demande de prendre des mesures pour favoriser la maîtrise de l’IA des équipes.
- Transparence (article 50, paragraphe 4, depuis le 2 août 2026) : signaler les hypertrucages, ainsi que les textes générés publiés pour informer le public sur des questions d’intérêt public, sauf, pour ces textes, relecture humaine et responsabilité éditoriale assumée.
- Usages à haut risque (article 26) : pour les cas de l’annexe III, comme l’analyse et le filtrage de candidatures, sous réserve des dérogations de l’article 6, paragraphe 3, les obligations des déployeurs s’appliquent à partir du 2 décembre 2027 (article 113).
Un modèle hébergé chez vous ne vous dispense de rien. À l’inverse, modifier un modèle ouvert peut changer votre rôle : nous détaillons ce point dans notre grille de décision sur les modèles.
La démarche en six étapes
- Classer vos données et vos usages. Partez de l’inventaire et de la classification de votre charte. Sans elle, le débat sur la souveraineté reste abstrait.
- Mener l’analyse de risques. Pour l’ANSSI, la décision de migrer un système d’information vers le cloud relève de la plus haute autorité de l’entité, et elle recommande qu’elle soit éclairée par une étude d’impact, notamment métier et juridique, et une analyse de risques qui inclut la portée extraterritoriale des lois.
- Choisir une option par niveau de données. Appliquez la grille, puis testez au moins deux options sur vos cas réels avant de trancher.
- Écrire le contrat. Exigez les six clauses ci-dessus, avec la liste des sous-traitants ultérieurs en annexe.
- Préparer la sortie. Réversibilité testée, copie des poids pour les modèles ouverts, mode dégradé sans IA pour les processus critiques.
- Dater la décision et la revoir. Le statut des textes américains, le contentieux sur le cadre de protection des données et les offres des fournisseurs bougent : fixez une date de revue, au moins une fois par an.
Liste de contrôle
- Chaque usage d’IA est rattaché à un niveau de données de la charte.
- Pour chaque niveau, l’option retenue et la raison sont écrites.
- L’analyse de risques couvre la juridiction du fournisseur et de ses sous-traitants ultérieurs.
- Les lieux de stockage, de traitement, de journalisation et de support sont connus.
- La détention des clés de chiffrement est connue.
- Pour toute offre présentée comme qualifiée SecNumCloud, la qualification a été vérifiée sur la liste de l’ANSSI.
- Les transferts de données personnelles vers les États-Unis reposent sur une organisation certifiée ou sur des garanties de l’article 46 du RGPD.
- Le contrat porte les six clauses : localisation, sous-traitants ultérieurs, réutilisation, réversibilité, audit, demandes d’autorités.
- Aucune donnée de niveau « Confidentiel » ou « Secret » ne part vers un outil d’IA générative grand public en ligne.
- Un mode dégradé sans IA existe pour les processus critiques.
- Les obligations de déployeur de l’AI Act sont traitées, quel que soit l’hébergement.
- La date de la prochaine revue est fixée.
Comment Foxpilot vous accompagne
Nous partons de vos données et de vos usages, pas d’un catalogue. Nous concevons des assistants RAG qui répondent à partir de vos documents, hébergés en Europe ou sur site, et des agents et copilotes sur mesure branchés sur l’option qui correspond à chaque niveau de données. Le cadrage, de la politique d’usage aux obligations de l’AI Act, relève de notre accompagnement en gouvernance de l’IA, et l’évaluation de maturité IA donne un premier inventaire de vos usages. Foxpilot n’est pas hébergeur : nous intégrons l’architecture chez vous ou chez l’hébergeur que vous retenez. Nous n’apportons pas d’avis juridique : la validation des contrats revient à votre conseil et à votre DPO.
Sources
- 18 U.S.C. § 2713, Required preservation and disclosure of communications and records (CLOUD Act, Pub. L. 115-141, 23 mars 2018) (nouvel onglet) — U.S. Government Publishing Office
- The Impact of FISA Section 702's Repeal (Legal Sidebar LSB11444, 22 juin 2026) (nouvel onglet) — Congressional Research Service
- Public Law 119-87 du 30 avril 2026 (échéance du titre VII du FISA portée au 12 juin 2026) (nouvel onglet) — U.S. Government Publishing Office
- Adéquation des États-Unis : les premières questions-réponses (17 juillet 2024) (nouvel onglet) — CNIL
- EU-US data transfers (nouvel onglet) — Commission européenne
- Communiqué de presse n° 106/25 : arrêt du Tribunal dans l'affaire T-553/23, Latombe contre Commission (3 septembre 2025) (nouvel onglet) — Cour de justice de l'Union européenne
- Pourvoi formé le 31 octobre 2025 par Philippe Latombe contre l'arrêt du Tribunal dans l'affaire T-553/23 (affaire C-703/25 P, JO C/2025/6610 du 22 décembre 2025) (nouvel onglet) — EUR-Lex, Journal officiel de l'Union européenne
- Fiche de l'affaire C-703/25 P, Latombe contre Commission (pendante, consultée le 21 novembre 2026) (nouvel onglet) — Cour de justice de l'Union européenne, InfoCuria
- Règlement général sur la protection des données, chapitre IV (article 28, sous-traitant) (nouvel onglet) — CNIL
- Recommandations pour l'hébergement dans le cloud des systèmes d'information sensibles (version 1.0, juillet 2024) (nouvel onglet) — ANSSI
- Recommandations de sécurité pour un système d'IA générative (ANSSI-PA-102, 29 avril 2024) (nouvel onglet) — ANSSI
- Loi n° 2024-449 du 21 mai 2024 visant à sécuriser et à réguler l'espace numérique, article 31 (nouvel onglet) — Légifrance
- Décret n° 2026-272 du 14 avril 2026 relatif à la protection des données d'une sensibilité particulière des administrations, opérateurs et groupements d'intérêt public de l'État traitées par un service d'informatique en nuage fourni par un prestataire privé (nouvel onglet) — Légifrance
- Arrêté du 12 août 2026 portant approbation du référentiel d'exigences relatif aux prestataires de services d'informatique en nuage (nouvel onglet) — Légifrance
- Article 3 : Définitions (point 4, « déployeur ») (nouvel onglet) — Commission européenne, AI Act Service Desk
- Article 4 : Maîtrise de l'IA (texte consolidé au 27 juillet 2026) (nouvel onglet) — Commission européenne, AI Act Service Desk
- Article 6 : Règles relatives à la classification de systèmes d'IA comme systèmes à haut risque (paragraphe 3) (nouvel onglet) — Commission européenne, AI Act Service Desk
- Article 26 : Obligations incombant aux déployeurs de systèmes d'IA à haut risque (nouvel onglet) — Commission européenne, AI Act Service Desk
- Article 50 : Obligations de transparence pour les fournisseurs et les déployeurs de certains systèmes d'IA (nouvel onglet) — Commission européenne, AI Act Service Desk
- Article 113 : Entrée en vigueur et application (nouvel onglet) — Commission européenne, AI Act Service Desk
Questions fréquentes
Une offre américaine hébergée en Europe est-elle souveraine ?
Faut-il une offre qualifiée SecNumCloud pour utiliser l'IA ?
Un modèle à poids ouverts hébergé chez soi suffit-il ?
Le Data Privacy Framework règle-t-il les transferts vers les États-Unis ?
Une IA souveraine allège-t-elle les obligations de l'AI Act ?
Vous souhaitez passer à l'action ?
Réservez un échange gratuit de 30 min pour discuter de votre projet IA.
Articles liés
IA chinoise open-weight ou modèles américains : la grille de décision des entreprises en 2026
DeepSeek, Qwen, Kimi ou Claude, GPT, Gemini ? Performance, coûts, licences, CLOUD Act, droit chinois, AI Act : la grille de décision par cas d'usage.
Formation IA obligatoire : ce que l'AI Act exige vraiment de votre entreprise depuis juillet 2026
Toute entreprise qui utilise l'IA doit favoriser la maîtrise de l'IA de ses équipes, sans certificat ni durée imposés. Ce qui a changé en juillet 2026.
RAG ou fine-tuning : que choisir pour vos documents ?
Pour un assistant qui répond sur vos documents internes, le RAG et le fine-tuning ne règlent pas le même problème. Le verdict par usage, un tableau daté des prix publics et des limites, relevé le 21 novembre 2026.